8 tipov, ako na bezpečný web
Základné bezpečnostné opatrenia, ktoré chránia váš web, vaše údaje aj údaje vašich zákazníkov.
Na internete na weby číha veľa nástrah, ktoré netreba podceňovať. Terčom kybernetického útoku sa môže stať každý web aj aplikácia.
Neohrozujete pritom len seba a svoj biznis, ale aj zákazníkov, ktorí váš web navštívia. Tí o rizikách často nevedia, preto na ne musíte myslieť za nich.
Stopercentnú istotu, že útočník nevymyslí nový sofistikovaný postup, nemáte nikdy. Prevencia a dôsledný monitoring však potenciálne škody výrazne znížia.
Ako zistíte, že ste pre bezpečnosť urobili aspoň minimum?
Tip 01
Skontrolujte SSL certifikát
Moderné prehliadače ho kontrolujú za vás a na problém dôrazne upozornia. Certifikát môže expirovať alebo sa inak stať neplatným. Riešte to hneď, ako si to všimnete. Na web, ktorý sa nenačítava cez HTTPS, dnes dobrovoľne vstúpi málokto.
Tip 02
Inštalujte bezpečnostné aktualizácie
Pri open-source softvéri to platí dvojnásobne. Je veľká šanca, že používate redakčný systém ako WordPress alebo October CMS spolu s rozšíreniami, napríklad WooCommerce. Najnovšie aktualizácie nasaďte skôr, než niekto iný zistí, že ich nemáte. Patria k pravidelnej údržbe webu. A nenechávajte na webe funkcie, ktoré nepoužívate, nebodaj ani neviete, ako fungujú.
Tip 03
Silné heslá a dvojfaktorové overenie
Do administrácie webu by mali mať prístup len ľudia, ktorí ho naozaj potrebujú. Účet tam nepotrebuje bývalý zamestnanec ani programátor, ktorý na webe kedysi niečo robil. Plné administrátorské práva nepotrebuje ani každý kolega. Dobrý redakčný systém ponúka viac úrovní oprávnení.
Dbajte, aby všetci používali silné heslá a dvojfaktorové overenie alebo iný dodatočný spôsob overenia pri prístupe k citlivým údajom. Výborne pomôžu správcovia hesiel ako 1Password či Bitwarden.
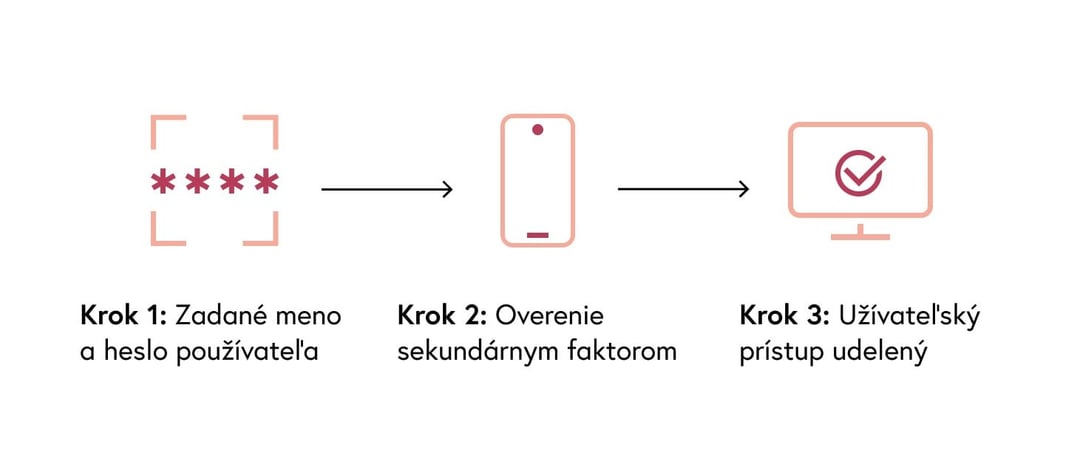
Dvojfaktorové overenie: po hesle príde ešte druhý krok, až potom prístup.
Tip 04
Sledujte aktivitu na webe
Podozrivú aktivitu na webe sledujte a zaznamenávajte. Pri nepretržitom dohľade rýchlo zistíte, že niečo nie je v poriadku, a môžete hneď reagovať. Vyhodnocovať ju treba na serveri aj v samotnej aplikácii.
Tip 05
Vzdelávajte správcov webu
Informujte tím o aktuálnych bezpečnostných rizikách a o tom, ako im predchádzať. Sociálnemu inžinierstvu odolá málokteré technické opatrenie a odhaliť ho je oveľa ťažšie.
Tip 06
Firewall a ochrana pred DDoS
Odborne nastavený firewall webových aplikácií (WAF) funguje ako štít, ktorý odfiltruje väčšinu hrozieb skôr, než sa dostanú k vášmu webu. Služby ako Cloudflare, AWS WAF alebo Sucuri ponúkajú dobrý pomer ceny a výkonu, nemusíte nič stavať od základov a ochránia vás aj pred DDoS útokmi.
Tip 07
Zálohujte
Najlepšia poistka je úplná záloha v čo najkratších intervaloch. Myslite pritom na to, že škodlivý kód môže byť aj v samotnej zálohe alebo v počítačoch ľudí, ktorí web spravujú.
Tip 08
Nechajte si urobiť bezpečnostný audit
Nechajte web aj hosting preveriť firmou, ktorá sa venuje bezpečnosti. Môžete zistiť, že vaši vývojári používajú zastarané postupy, alebo vám ukážu tri roky starú bezpečnostnú dieru v redakčnom systéme.
Zostaňte v bezpečí aj na internete
Cielenému útoku sa ubrániť ťažko. Tieto opatrenia vám však pomôžu včas zistiť, že sa niečo deje, a získať čas na reakciu. A predovšetkým znížia šancu, že k útoku vôbec dôjde.
Bezpečnosť webu nie je jednorazová úloha.
Aktualizácie, zálohy, monitoring aj reakciu pri incidente môžeme mať na starosti my. Napíšte nám a prejdeme, v akom stave je váš web dnes.